

Femmes de Tech
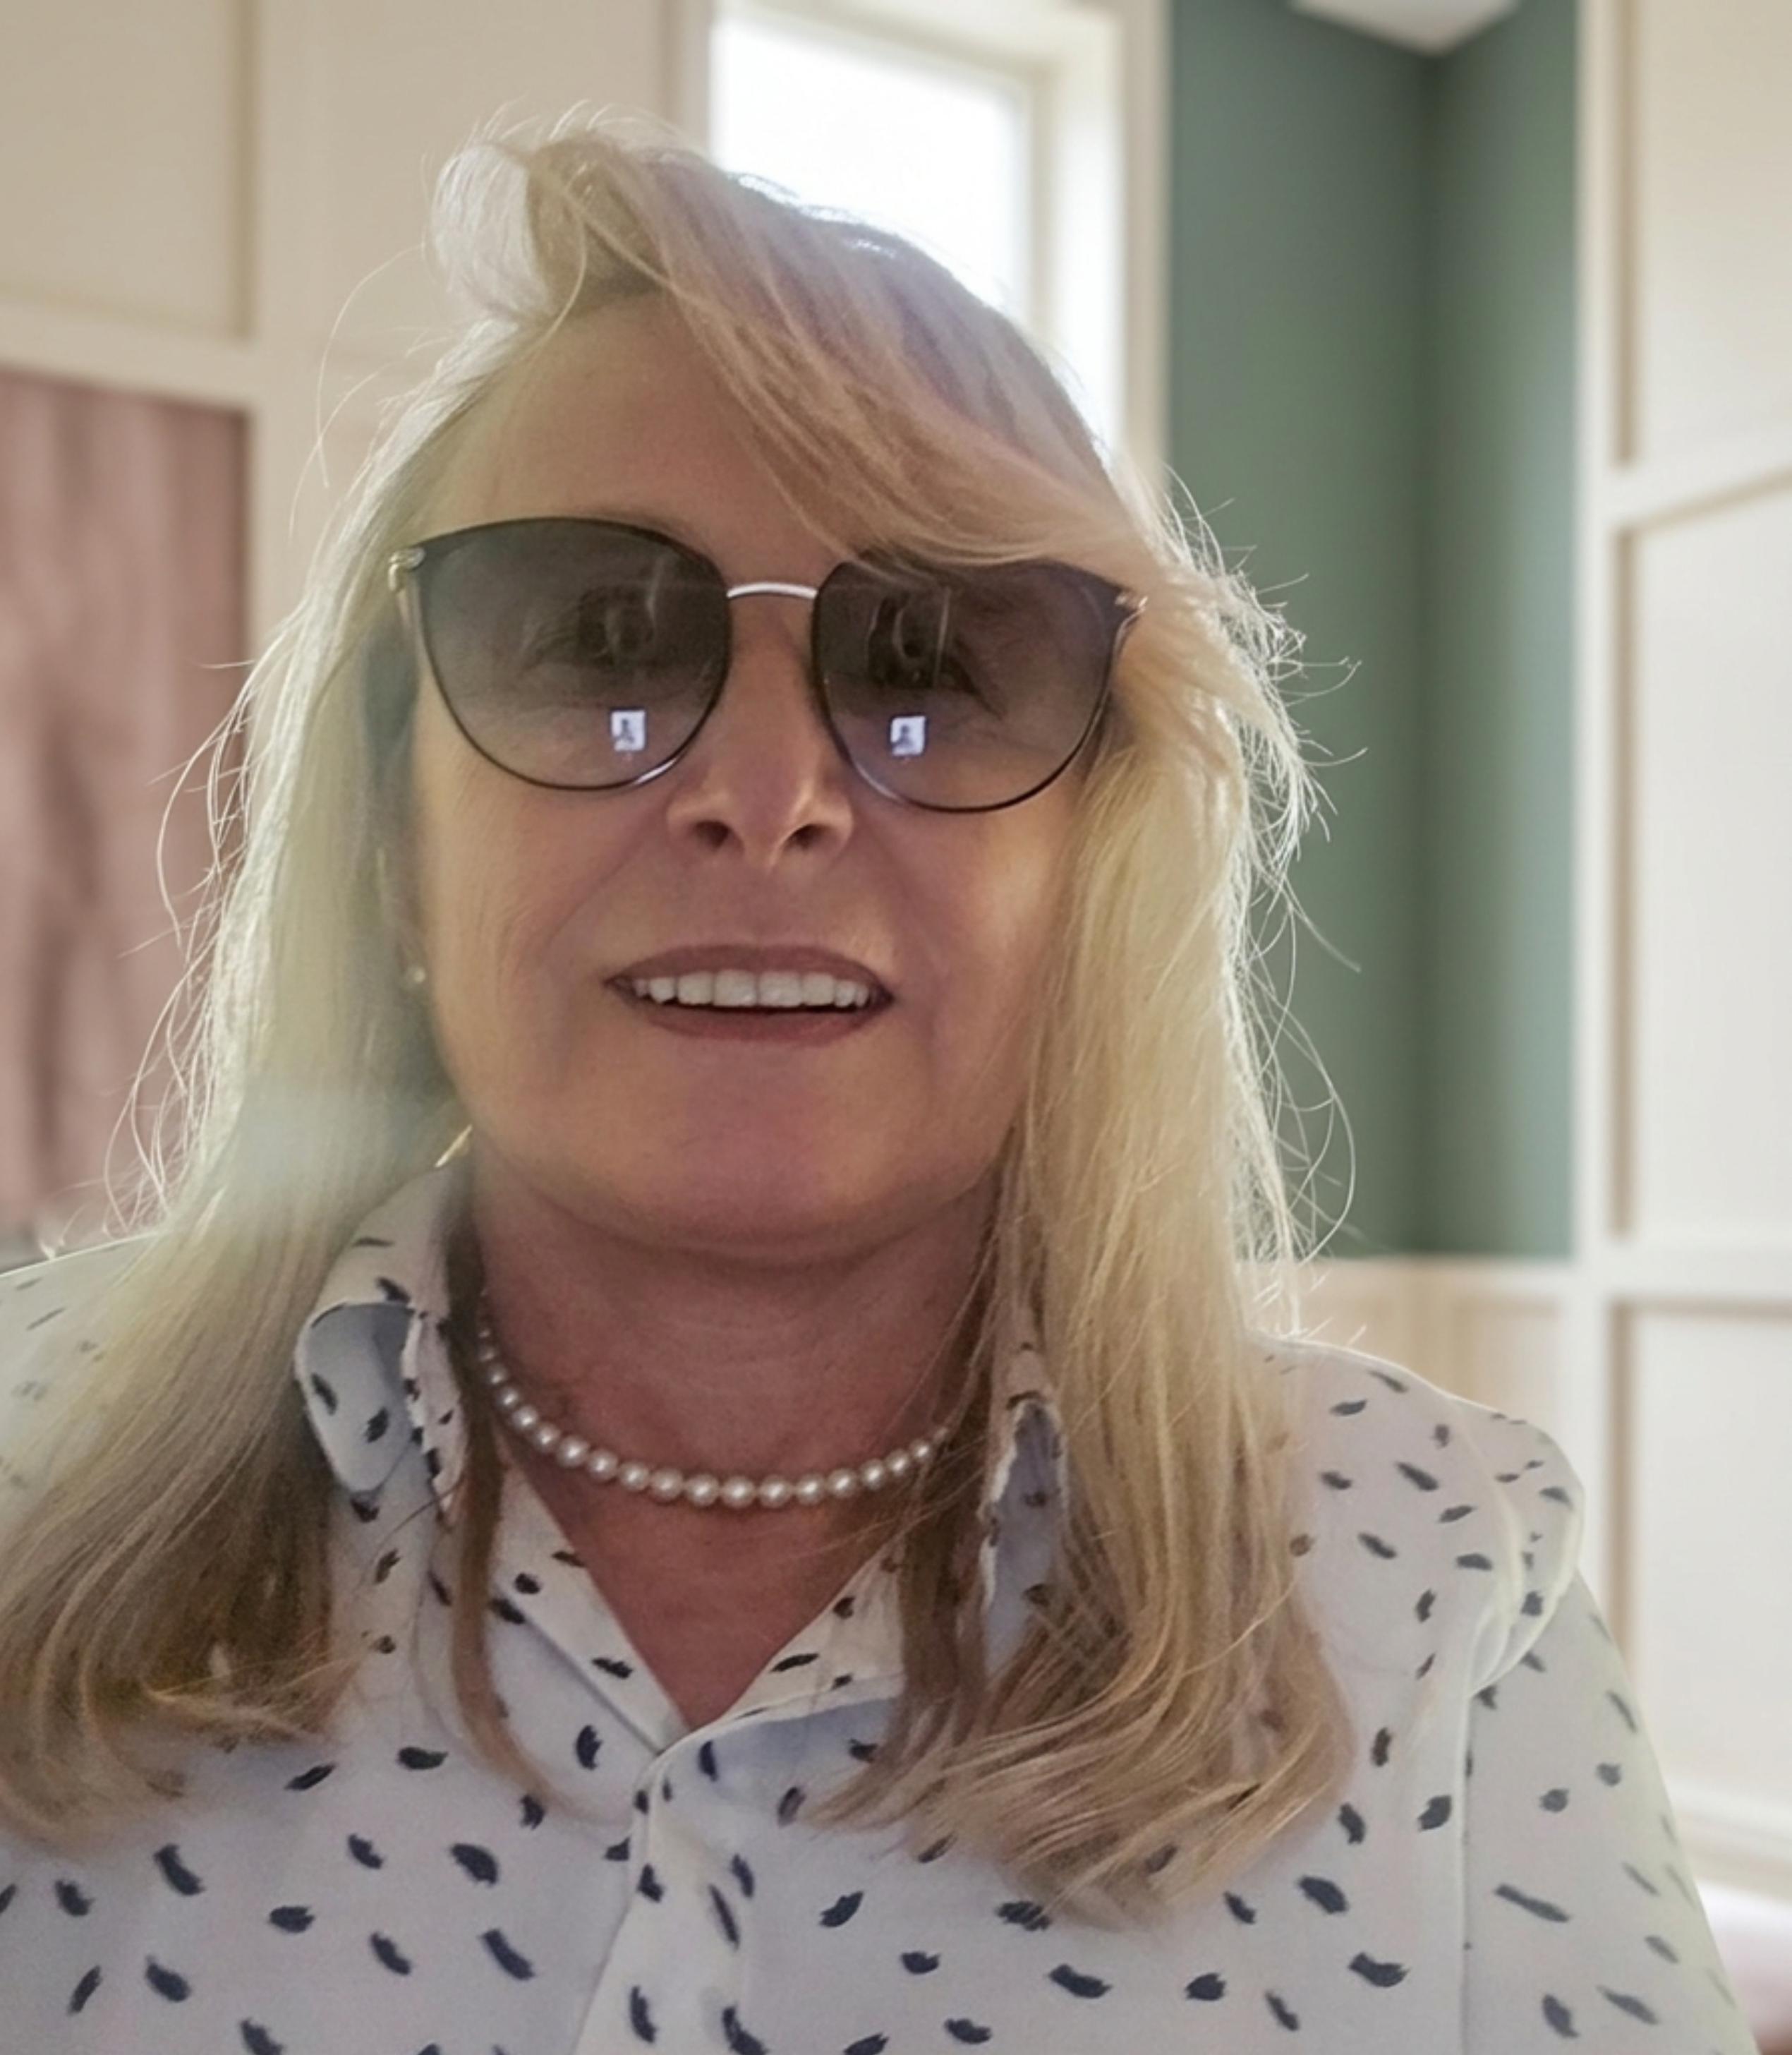
Henriette Caux - Fonctionnaire, experte du numérique et docteure en science politique
Retour

Fonctionnaire, experte du numérique et docteure en science politique, Henriette Caux a fait de la curiosité intellectuelle une méthode de travail. Son parcours l’a menée du management de l’information et du Big Data à la cybersécurité, à la cyberdéfense et aux enjeux de souveraineté. Dans Le défi de l’indépendance numérique, elle alerte sur les dépendances technologiques de la France et de l’Europe et plaide pour une véritable stratégie d’autonomie. Pour elle, le numérique n’est plus seulement une affaire de technologie : il est devenu une question de liberté, de démocratie et de sécurité nationale.
J’ai commencé ma carrière dans la fonction publique avec une conviction très simple : pour être utile, il faut comprendre le monde dans lequel on agit. Or, ce monde change vite, et le numérique encore plus vite.
Je n’ai jamais fait ces études pour accumuler des diplômes. Je les ai faites parce que je rencontrais, dans mon activité professionnelle, des nouveautés que mes connaissances ne me permettaient plus de maîtriser, notamment dans le domaine de la cybersécurité, alors que ma spécialité portait davantage sur les programmes. J’ai également dû apprendre les infrastructures et les réseaux, car tout est imbriqué.
À chaque fois qu’un nouveau sujet apparaît dans mon environnement professionnel, je me dis : « Je dois comprendre. » C’est ainsi que je suis passée par le management de l’information, le Big Data, puis la cybersécurité et la cyberdéfense, avant de m’intéresser plus largement aux stratégies de sécurité intérieure.
Il me semblait que l’administration manquait de stratégie. Mais, en approfondissant mes recherches, je me suis rendu compte que ce déficit était plus profond encore et que la France comme l’Europe prenaient du retard faute d’une véritable vision stratégique.
Ma thèse est finalement l’aboutissement de cette démarche. Je voulais aussi comprendre pourquoi certaines opportunités technologiques étaient refusées et comment elles pourraient améliorer la sécurité intérieure tout en respectant les citoyens.
Au final, j’ai découvert quelque chose d’assez fondamental : derrière les technologies, il y a toujours des choix humains, économiques et surtout politiques. C’est probablement ce qui m’a conduite à vouloir faire comprendre aux décideurs, mais aussi à chacun d’entre nous, l’enjeu de la souveraineté numérique. D’où mon livre, Le défi de l’indépendance numérique. Comment devenir indépendant dans un monde technologique d’interdépendances ?
Je n’ai jamais voulu être spécialiste d’un sujet figé. J’ai voulu rester capable d’accompagner et de mettre en œuvre les transformations qui affectent mon métier et, plus largement, notre société.
Très jeune, sans doute. En refusant d’aller en Maths Sup pour m’orienter vers l’informatique, ce qui a déconcerté mes professeurs, j’avais déjà compris l’enjeu de société que représentait le numérique. Le ministère de l’Intérieur est d’ailleurs venu me chercher à la sortie de l’école.
Néanmoins, je pense que ma prise de conscience est devenue plus évidente après les attentats de 2015 et en observant les stratégies des terroristes, des criminels et des mouvements complotistes. On parlait alors des « autoroutes de l’information » et de l’« agora de la démocratie », mais je voyais que certains les utilisaient aussi pour leurs activités nuisibles.
Mon mémoire de Master 2 sur les « armes de la cyberdéfense industrielle » m’a permis d’approfondir ma réflexion. À l’époque, se contenter d’installer des antivirus m’est apparu insuffisant. Là encore, nous manquions de stratégie, avec des systèmes parfois obsolètes.
Certains voyaient les données comme une nouvelle ressource financière. J’ai rapidement compris qu’elles étaient aussi une ressource stratégique. En observant les avancées de la Big Tech américaine et la montée en puissance de la Chine, je me suis demandé pourquoi nous n’en faisions pas autant.
Je me suis beaucoup interrogée sur les facteurs structurels et conjoncturels de notre retard, puis de notre dépendance numérique. Celle-ci est souvent expliquée par la taille des géants américains ou chinois, mais cet argument ne résiste pas totalement à l’analyse.
L’Europe représente un marché comparable à celui des États-Unis. De plus, des pays de taille plus modeste, comme Israël, la Corée du Sud ou Taïwan, sont devenus des acteurs incontournables, voire dominants, sur des segments clés du numérique. Israël, par exemple, occupe une place stratégique majeure dans le domaine de la cybersécurité.
Pourquoi ? Parce que ces États ont fait de la technologie une question de survie nationale. La technologie y est perçue comme un bouclier vital plutôt que comme une intrusion. Ces pays ont su construire une alliance organique entre l’État, la recherche universitaire, l’armée et l’industrie.
J’ai également analysé les stratégies américaines, notamment celles de la DARPA et d’In-Q-Tel, comme je l’explique dans mon livre.
La DARPA — Defense Advanced Research Projects Agency — est une agence du Pentagone créée en 1958. Elle a joué un rôle majeur dans le développement de technologies comme Internet, le GPS ou les drones, et travaille aujourd’hui sur des systèmes d’intelligence artificielle capables notamment d’identifier des vulnérabilités logicielles. Son ADN consiste à prendre des risques là où d’autres n’osent pas investir et à mobiliser universités, chercheurs et entreprises.
De son côté, In-Q-Tel, créée en 1999 à l’initiative de la CIA, vise à identifier et à acquérir des capacités technologiques utiles aux domaines du renseignement et de la défense. Sa logique peut se résumer par cette formule : « Why hack when you can buy ? » Pourquoi pirater lorsqu’on peut acheter ?
Il n’est plus nécessaire de pénétrer un système par effraction pour acquérir une technologie : il peut suffire de racheter des entreprises étrangères performantes afin de rester à la pointe de l’innovation.
Les stratégies politico-économiques américaines sont également éclairantes lorsqu’on observe des dossiers concernant des entreprises ou des technologies comme Alstom, Alcatel, TikTok ou Huawei. J’y ai vu l’expression d’une véritable guerre économique pour dominer les marchés technologiques.
« Your software is the weapons system », affirme notamment Palantir en résumant cette nouvelle réalité : le logiciel devient lui-même un instrument stratégique. Cette entreprise américaine spécialisée dans l’analyse et le traitement de données massives propose ses technologies aux gouvernements, aux services de renseignement et aux grandes entreprises.
Au final, de nombreux pays sont devenus beaucoup plus offensifs sur le terrain du numérique. D’où le passage progressif de la cybersécurité à la cyberdéfense, que l’armée et l’ANSSI ont bien compris : il faut être capable non seulement de se protéger, mais aussi de détecter, d’anticiper et de traquer les cyberattaquants.
Puis les choses se sont accélérées : cloud, intelligence artificielle, plateformes, cybersécurité, systèmes autonomes… Tout cela a progressivement fait disparaître la frontière entre sécurité intérieure, sécurité économique et sécurité nationale.
Aujourd’hui, une panne massive d’un service de cloud, une cyberattaque contre une infrastructure critique ou une dépendance à un logiciel étranger peuvent avoir des conséquences qui dépassent très largement le seul domaine informatique.
Mais, au-delà des pannes, une décision politique étrangère peut également bloquer les infrastructures et les services d’une institution ou d’une entreprise, comme l’ont montré les difficultés rencontrées par la Cour pénale internationale.
J’ai compris alors que le cyberespace, déjà terrain de jeu des cybercriminels, était devenu un nouveau lieu de conflit et un enjeu majeur pour la sécurité d’un pays. Le numérique n’est plus un outil au service de la sécurité : il est devenu l’un des terrains mêmes de la sécurité.
Pour utiliser un smartphone, un moteur de recherche, une messagerie, un réseau social, un service de stockage, une application ou un autre service numérique, nous dépendons d’infrastructures, de logiciels et parfois d’entreprises qui, pour une très large part, ne sont ni françaises ni européennes.
Cela signifie que nous ne maîtrisons pas toujours complètement ce qui arrive à nos données, où elles sont stockées, comment elles sont exploitées et selon quelles règles elles peuvent être accessibles, voire revendues.
Mais le problème va beaucoup plus loin que la protection des données personnelles.
Si nous devenons technologiquement dépendants, nous perdons progressivement notre capacité à décider par nous-mêmes. Les plateformes nous conseillent des produits, nous proposent des destinations, des itinéraires ou des hébergements et orientent ainsi nos choix. Décidons-nous encore complètement librement ?
La souveraineté, ce n’est pas simplement posséder des serveurs français. C’est avoir la faculté de décider lucidement, de comprendre les interactions, d’être capable de contrôler, de sécuriser et, lorsque c’est nécessaire, de remplacer une technologie, sans être verrouillé par un prestataire qui peut alors imposer ses prix.
Au-delà de la question financière, il y a une question démocratique fondamentale : peut-on réellement être libre si les infrastructures qui permettent d’exercer nos libertés dépendent d’acteurs que nous ne contrôlons pas ?
Paradoxalement, on refuse parfois à l’État certains moyens de protéger nos concitoyens, comme la reconnaissance faciale, mais nous confions volontiers des données biométriques à des sociétés privées étrangères.
C’est pour cela que je considère l’indépendance numérique non comme une nostalgie industrielle, mais comme une condition essentielle de notre souveraineté.
Malheureusement, les risques sont nombreux.
Les Européens se sont tardivement focalisés sur la protection juridique des données, mais cela reste insuffisant si nous ne maîtrisons pas les infrastructures. Or les infrastructures reposent sur des composants et ne fonctionnent pas sans logiciels. Et l’ensemble ne peut fonctionner durablement sans capacité d’innovation ni capital humain.
Nous avons donc construit une forme de dépendance systémique. Lorsqu’un pays ne sait plus produire certaines technologies de base, et ce à différents niveaux de la chaîne, il finit par dépendre de ceux qui les produisent. Des règlements ne créent pas une industrie.
Mais si je devais identifier le risque le plus préoccupant, je parlerais de la formation et des ressources humaines.
Les grandes puissances investissent massivement dans les filières scientifiques et technologiques. Les Américains recrutent les talents du monde entier et, pendant ce temps, certains de nos meilleurs profils partent travailler aux États-Unis, attirés par des rémunérations et des perspectives plus favorables.
Même si l’indépendance absolue n’existe pas, certains secteurs doivent être maîtrisés : le cloud, l’intelligence artificielle, les semi-conducteurs, les systèmes d’exploitation, les infrastructures numériques et certaines technologies de cybersécurité.
La dépendance technologique commence souvent par une dépendance industrielle, mais elle peut finir par devenir une dépendance politique.
Elle a énormément évolué.
Il y a dix ans, nous parlions principalement de cyberattaques comme d’attaques contre des systèmes informatiques. Aujourd’hui, le cyber est devenu un espace de confrontation permanent.
Les attaquants sont souvent difficiles à identifier et de plus en plus nombreux. Leurs techniques sont toujours plus puissantes et de moins en moins coûteuses. Dans le même temps, nos systèmes restent parfois vétustes, voire obsolètes.
Les cybercriminels sont mieux organisés, les techniques plus sophistiquées et, surtout, les motivations se sont diversifiées : espionnage, déstabilisation, criminalité, influence, sabotage économique ou stratégique.
Mais le changement le plus important est peut-être ailleurs : notre dépendance au numérique a considérablement augmenté.
Une attaque n’a donc plus besoin de détruire physiquement une infrastructure pour provoquer des conséquences très graves. Elle peut perturber un service public, paralyser un hôpital, bloquer une entreprise, exposer des données sensibles ou affecter directement la vie privée des citoyens.
Et l’intelligence artificielle va encore accélérer cette évolution. Elle donnera de nouveaux moyens aux attaquants, mais elle aidera également ceux qui sauront l’utiliser pour se défendre.
C’est pourquoi il faudra absolument disposer de capacités autonomes afin de ne pas être à la merci des autres pour assurer notre propre défense. Nos alliés d’aujourd’hui pourraient, demain, devenir des adversaires ou chercher à nous espionner à des fins économiques.
La cybermenace est donc devenue moins une menace exceptionnelle qu’un risque structurel et permanent. La cybersécurité doit être intégrée dès la conception des projets. C’est précisément pourquoi je défends le passage d’une logique de réaction à une véritable culture de l’anticipation.
Tout à fait. La cybersécurité nécessite de croiser les disciplines. C’est même, à mon sens, une condition de réussite.
Une cyberattaque n’est jamais uniquement un problème informatique. Il y a évidemment une dimension technique, mais aussi des aspects financiers, géopolitiques, organisationnels et humains.
Un ingénieur va comprendre la vulnérabilité technique. Un juriste va réfléchir au cadre légal. Un spécialiste du renseignement va analyser la menace. Un économiste va en mesurer les conséquences financières. Un décideur public devra, lui, arbitrer.
Si chacun travaille dans son propre silo, nous passons à côté d’une partie du problème.
Mon propre parcours en est finalement une illustration : je suis arrivée à ces questions par la fonction publique, les études juridiques et le management en tant que cheffe de projets. Je me suis ensuite intéressée aux données, notamment comme CIL, en créant une équipe de data managers, puis à la sécurité avec des fonctions de RSSI. J’ai ensuite suivi des formations sur les évolutions technologiques avant de me tourner vers la recherche géopolitique et stratégique à travers mes études de science politique à Assas.
La cybersécurité exige de comprendre la technologie sans être prisonnier de la technologie.
Nous avons besoin de spécialistes, évidemment. Mais nous avons aussi besoin de personnes capables de faire le lien entre les disciplines.
Et c’est précisément ce qui manque parfois dans les organisations : non pas des experts, mais des « traducteurs » capables de faire dialoguer l’expertise technique et la décision stratégique afin d’éclairer les décideurs.
Je pense qu’en Occident, on a trop longtemps présenté l’informatique et la cybersécurité comme des domaines naturellement masculins, avec l’image du « mécanicien du numérique » et celle du geek asocial.
Le problème est culturel et commence très tôt, avec les représentations que nous donnons aux jeunes filles. On leur présente encore trop souvent les sciences et la technologie comme des domaines réservés à des profils extrêmement scientifiques, alors que les métiers du numérique sont extraordinairement diversifiés.
La cybersécurité a besoin d’ingénieurs et de techniciens, mais aussi de juristes, de chercheurs, de spécialistes du renseignement, de communicants, de managers, de commerciaux, d’analystes et de décideurs.
Il faut donc élargir l’image de ces métiers.
Les femmes y ont évidemment toute leur place, car la cybersécurité demande des qualités qui ne sont absolument pas liées au genre : logique, curiosité, capacité d’analyse, rigueur, imagination, persévérance et aptitude à comprendre des environnements complexes.
Enfin, il ne faut pas attendre que les jeunes femmes se sentent légitimes pour leur ouvrir la porte. Il faut leur montrer qu’elle est déjà ouverte.
Je lui dirais très simplement : osez entrer. Il existe mille métiers dans l’informatique.
Et c’est justement ce que je voudrais transmettre. Dans les technologies, il faut évidemment des profils extrêmement pointus, mais il faut aussi des personnes capables de comprendre les enjeux, de poser les bonnes questions et de relier les différentes disciplines.
Il ne faut donc pas confondre expertise technique et intelligence du sujet.
Une jeune femme peut devenir ingénieure en cybersécurité si elle le souhaite. Mais elle peut également devenir juriste spécialisée dans le cyber, analyste en renseignement technologique, experte en gouvernance des données, spécialiste des politiques publiques numériques ou chercheuse.
La curiosité et la logique sont parfois les meilleurs points de départ.
Mon propre parcours montre qu’on peut commencer par un métier, reprendre des études, changer de perspective et finir par travailler sur des sujets que l’on n’imaginait pas aborder vingt ans auparavant.
Il n’est jamais trop tard pour apprendre. Et surtout, il ne faut pas avoir peur de penser out of the box, d’innover, de bouleverser les habitudes ni de demander la permission pour se sentir légitime.
Une cyberattaque ne doit plus être considérée comme un accident auquel on répond lorsqu’il survient. Elle doit être envisagée comme un risque stratégique permanent.
Les attaques et les fuites de données qui touchent aujourd’hui les services publics montrent que la question n’est plus théorique. L’État concentre des quantités considérables de données et constitue donc une cible particulièrement attractive.
Il faut évidemment renforcer les protections techniques : segmentation des réseaux, authentification forte, chiffrement, supervision, sauvegardes, détection et réponse aux incidents.
Mais, hélas, ce n’est pas suffisant.
Il faut également savoir où se trouvent nos données, qui peut y accéder, quelles technologies nous utilisons, de quels fournisseurs nous dépendons et si nous sommes capables de continuer à fonctionner si l’un de ces fournisseurs disparaît ou devient indisponible.
C’est là que la question de la souveraineté rejoint directement celle de la cybersécurité.
Je pense également qu’il faut sortir de la logique du « toujours plus de normes » et entrer davantage dans une logique de contrôle effectif et de responsabilité.
Enfin, et surtout, l’État doit investir beaucoup plus dans l’anticipation : audits réguliers, exercices de crise, redondance des infrastructures, évolution des systèmes souverains, recherche, formation et recrutement des compétences.
Aujourd’hui, nous réparons après une attaque. Ce qu’il faut apprendre à faire, c’est empêcher qu’elle ne devienne une crise.
Et je terminerai par une question volontairement provocatrice : lorsqu’un État protège insuffisamment les données de ses citoyens, peut-on encore considérer cela comme une simple défaillance informatique ?
À mes yeux, non : c’est une question de sécurité nationale et de confiance démocratique.
1. Vous vous présentez comme une « fonctionnaire et étudiante permanente ». Qu’est-ce qui vous a poussée à reprendre régulièrement des études et à vous confronter à de nouveaux domaines, jusqu’à consacrer votre thèse aux nouvelles stratégies de sécurité intérieure à l’ère des cyberattaques ?
Je crois que je suis devenue « étudiante permanente » parce que je n’ai jamais accepté de considérer que mes connaissances pouvaient se limiter à ce que je croyais savoir.J’ai commencé ma carrière dans la fonction publique avec une conviction très simple : pour être utile, il faut comprendre le monde dans lequel on agit. Or, ce monde change vite, et le numérique encore plus vite.
Je n’ai jamais fait ces études pour accumuler des diplômes. Je les ai faites parce que je rencontrais, dans mon activité professionnelle, des nouveautés que mes connaissances ne me permettaient plus de maîtriser, notamment dans le domaine de la cybersécurité, alors que ma spécialité portait davantage sur les programmes. J’ai également dû apprendre les infrastructures et les réseaux, car tout est imbriqué.
À chaque fois qu’un nouveau sujet apparaît dans mon environnement professionnel, je me dis : « Je dois comprendre. » C’est ainsi que je suis passée par le management de l’information, le Big Data, puis la cybersécurité et la cyberdéfense, avant de m’intéresser plus largement aux stratégies de sécurité intérieure.
Il me semblait que l’administration manquait de stratégie. Mais, en approfondissant mes recherches, je me suis rendu compte que ce déficit était plus profond encore et que la France comme l’Europe prenaient du retard faute d’une véritable vision stratégique.
Ma thèse est finalement l’aboutissement de cette démarche. Je voulais aussi comprendre pourquoi certaines opportunités technologiques étaient refusées et comment elles pourraient améliorer la sécurité intérieure tout en respectant les citoyens.
Au final, j’ai découvert quelque chose d’assez fondamental : derrière les technologies, il y a toujours des choix humains, économiques et surtout politiques. C’est probablement ce qui m’a conduite à vouloir faire comprendre aux décideurs, mais aussi à chacun d’entre nous, l’enjeu de la souveraineté numérique. D’où mon livre, Le défi de l’indépendance numérique. Comment devenir indépendant dans un monde technologique d’interdépendances ?
Je n’ai jamais voulu être spécialiste d’un sujet figé. J’ai voulu rester capable d’accompagner et de mettre en œuvre les transformations qui affectent mon métier et, plus largement, notre société.
2. Votre parcours vous a amenée du management de l’information et du Big Data à la cyberdéfense industrielle, puis aux stratégies de sécurité intérieure. À quel moment avez-vous compris que l’information et la technologie devenaient une question de sécurité nationale ?
Très jeune, sans doute. En refusant d’aller en Maths Sup pour m’orienter vers l’informatique, ce qui a déconcerté mes professeurs, j’avais déjà compris l’enjeu de société que représentait le numérique. Le ministère de l’Intérieur est d’ailleurs venu me chercher à la sortie de l’école.Néanmoins, je pense que ma prise de conscience est devenue plus évidente après les attentats de 2015 et en observant les stratégies des terroristes, des criminels et des mouvements complotistes. On parlait alors des « autoroutes de l’information » et de l’« agora de la démocratie », mais je voyais que certains les utilisaient aussi pour leurs activités nuisibles.
Mon mémoire de Master 2 sur les « armes de la cyberdéfense industrielle » m’a permis d’approfondir ma réflexion. À l’époque, se contenter d’installer des antivirus m’est apparu insuffisant. Là encore, nous manquions de stratégie, avec des systèmes parfois obsolètes.
Certains voyaient les données comme une nouvelle ressource financière. J’ai rapidement compris qu’elles étaient aussi une ressource stratégique. En observant les avancées de la Big Tech américaine et la montée en puissance de la Chine, je me suis demandé pourquoi nous n’en faisions pas autant.
Je me suis beaucoup interrogée sur les facteurs structurels et conjoncturels de notre retard, puis de notre dépendance numérique. Celle-ci est souvent expliquée par la taille des géants américains ou chinois, mais cet argument ne résiste pas totalement à l’analyse.
L’Europe représente un marché comparable à celui des États-Unis. De plus, des pays de taille plus modeste, comme Israël, la Corée du Sud ou Taïwan, sont devenus des acteurs incontournables, voire dominants, sur des segments clés du numérique. Israël, par exemple, occupe une place stratégique majeure dans le domaine de la cybersécurité.
Pourquoi ? Parce que ces États ont fait de la technologie une question de survie nationale. La technologie y est perçue comme un bouclier vital plutôt que comme une intrusion. Ces pays ont su construire une alliance organique entre l’État, la recherche universitaire, l’armée et l’industrie.
J’ai également analysé les stratégies américaines, notamment celles de la DARPA et d’In-Q-Tel, comme je l’explique dans mon livre.
La DARPA — Defense Advanced Research Projects Agency — est une agence du Pentagone créée en 1958. Elle a joué un rôle majeur dans le développement de technologies comme Internet, le GPS ou les drones, et travaille aujourd’hui sur des systèmes d’intelligence artificielle capables notamment d’identifier des vulnérabilités logicielles. Son ADN consiste à prendre des risques là où d’autres n’osent pas investir et à mobiliser universités, chercheurs et entreprises.
De son côté, In-Q-Tel, créée en 1999 à l’initiative de la CIA, vise à identifier et à acquérir des capacités technologiques utiles aux domaines du renseignement et de la défense. Sa logique peut se résumer par cette formule : « Why hack when you can buy ? » Pourquoi pirater lorsqu’on peut acheter ?
Il n’est plus nécessaire de pénétrer un système par effraction pour acquérir une technologie : il peut suffire de racheter des entreprises étrangères performantes afin de rester à la pointe de l’innovation.
Les stratégies politico-économiques américaines sont également éclairantes lorsqu’on observe des dossiers concernant des entreprises ou des technologies comme Alstom, Alcatel, TikTok ou Huawei. J’y ai vu l’expression d’une véritable guerre économique pour dominer les marchés technologiques.
« Your software is the weapons system », affirme notamment Palantir en résumant cette nouvelle réalité : le logiciel devient lui-même un instrument stratégique. Cette entreprise américaine spécialisée dans l’analyse et le traitement de données massives propose ses technologies aux gouvernements, aux services de renseignement et aux grandes entreprises.
Au final, de nombreux pays sont devenus beaucoup plus offensifs sur le terrain du numérique. D’où le passage progressif de la cybersécurité à la cyberdéfense, que l’armée et l’ANSSI ont bien compris : il faut être capable non seulement de se protéger, mais aussi de détecter, d’anticiper et de traquer les cyberattaquants.
Puis les choses se sont accélérées : cloud, intelligence artificielle, plateformes, cybersécurité, systèmes autonomes… Tout cela a progressivement fait disparaître la frontière entre sécurité intérieure, sécurité économique et sécurité nationale.
Aujourd’hui, une panne massive d’un service de cloud, une cyberattaque contre une infrastructure critique ou une dépendance à un logiciel étranger peuvent avoir des conséquences qui dépassent très largement le seul domaine informatique.
Mais, au-delà des pannes, une décision politique étrangère peut également bloquer les infrastructures et les services d’une institution ou d’une entreprise, comme l’ont montré les difficultés rencontrées par la Cour pénale internationale.
J’ai compris alors que le cyberespace, déjà terrain de jeu des cybercriminels, était devenu un nouveau lieu de conflit et un enjeu majeur pour la sécurité d’un pays. Le numérique n’est plus un outil au service de la sécurité : il est devenu l’un des terrains mêmes de la sécurité.
3. Dans votre livre, Le défi de l’indépendance numérique, vous affirmez en substance que sans indépendance technologique, il n’y a plus véritablement de souveraineté. Pour quelqu’un qui n’est pas spécialiste du numérique, qu’est-ce que cette dépendance change concrètement dans sa vie quotidienne et dans ses libertés ?
Pour le citoyen, la dépendance numérique peut sembler très abstraite. Pourtant, elle est déjà présente partout dans la vie quotidienne.Pour utiliser un smartphone, un moteur de recherche, une messagerie, un réseau social, un service de stockage, une application ou un autre service numérique, nous dépendons d’infrastructures, de logiciels et parfois d’entreprises qui, pour une très large part, ne sont ni françaises ni européennes.
Cela signifie que nous ne maîtrisons pas toujours complètement ce qui arrive à nos données, où elles sont stockées, comment elles sont exploitées et selon quelles règles elles peuvent être accessibles, voire revendues.
Mais le problème va beaucoup plus loin que la protection des données personnelles.
Si nous devenons technologiquement dépendants, nous perdons progressivement notre capacité à décider par nous-mêmes. Les plateformes nous conseillent des produits, nous proposent des destinations, des itinéraires ou des hébergements et orientent ainsi nos choix. Décidons-nous encore complètement librement ?
La souveraineté, ce n’est pas simplement posséder des serveurs français. C’est avoir la faculté de décider lucidement, de comprendre les interactions, d’être capable de contrôler, de sécuriser et, lorsque c’est nécessaire, de remplacer une technologie, sans être verrouillé par un prestataire qui peut alors imposer ses prix.
Au-delà de la question financière, il y a une question démocratique fondamentale : peut-on réellement être libre si les infrastructures qui permettent d’exercer nos libertés dépendent d’acteurs que nous ne contrôlons pas ?
Paradoxalement, on refuse parfois à l’État certains moyens de protéger nos concitoyens, comme la reconnaissance faciale, mais nous confions volontiers des données biométriques à des sociétés privées étrangères.
C’est pour cela que je considère l’indépendance numérique non comme une nostalgie industrielle, mais comme une condition essentielle de notre souveraineté.
4. Vous insistez sur la nécessité de reprendre le contrôle des infrastructures critiques, des données et des capacités d’innovation. Où situez-vous aujourd’hui le principal risque de décrochage pour la France et l’Europe : les données, les infrastructures, les logiciels, les composants électroniques ou notre capacité à innover ?
Malheureusement, les risques sont nombreux.Les Européens se sont tardivement focalisés sur la protection juridique des données, mais cela reste insuffisant si nous ne maîtrisons pas les infrastructures. Or les infrastructures reposent sur des composants et ne fonctionnent pas sans logiciels. Et l’ensemble ne peut fonctionner durablement sans capacité d’innovation ni capital humain.
Nous avons donc construit une forme de dépendance systémique. Lorsqu’un pays ne sait plus produire certaines technologies de base, et ce à différents niveaux de la chaîne, il finit par dépendre de ceux qui les produisent. Des règlements ne créent pas une industrie.
Mais si je devais identifier le risque le plus préoccupant, je parlerais de la formation et des ressources humaines.
Les grandes puissances investissent massivement dans les filières scientifiques et technologiques. Les Américains recrutent les talents du monde entier et, pendant ce temps, certains de nos meilleurs profils partent travailler aux États-Unis, attirés par des rémunérations et des perspectives plus favorables.
Même si l’indépendance absolue n’existe pas, certains secteurs doivent être maîtrisés : le cloud, l’intelligence artificielle, les semi-conducteurs, les systèmes d’exploitation, les infrastructures numériques et certaines technologies de cybersécurité.
La dépendance technologique commence souvent par une dépendance industrielle, mais elle peut finir par devenir une dépendance politique.
5. Votre mémoire de Master 2 portait sur les « armes de la cyberdéfense industrielle » : dix ans plus tard, la menace a-t-elle évolué ?
Elle a énormément évolué.Il y a dix ans, nous parlions principalement de cyberattaques comme d’attaques contre des systèmes informatiques. Aujourd’hui, le cyber est devenu un espace de confrontation permanent.
Les attaquants sont souvent difficiles à identifier et de plus en plus nombreux. Leurs techniques sont toujours plus puissantes et de moins en moins coûteuses. Dans le même temps, nos systèmes restent parfois vétustes, voire obsolètes.
Les cybercriminels sont mieux organisés, les techniques plus sophistiquées et, surtout, les motivations se sont diversifiées : espionnage, déstabilisation, criminalité, influence, sabotage économique ou stratégique.
Mais le changement le plus important est peut-être ailleurs : notre dépendance au numérique a considérablement augmenté.
Une attaque n’a donc plus besoin de détruire physiquement une infrastructure pour provoquer des conséquences très graves. Elle peut perturber un service public, paralyser un hôpital, bloquer une entreprise, exposer des données sensibles ou affecter directement la vie privée des citoyens.
Et l’intelligence artificielle va encore accélérer cette évolution. Elle donnera de nouveaux moyens aux attaquants, mais elle aidera également ceux qui sauront l’utiliser pour se défendre.
C’est pourquoi il faudra absolument disposer de capacités autonomes afin de ne pas être à la merci des autres pour assurer notre propre défense. Nos alliés d’aujourd’hui pourraient, demain, devenir des adversaires ou chercher à nous espionner à des fins économiques.
La cybermenace est donc devenue moins une menace exceptionnelle qu’un risque structurel et permanent. La cybersécurité doit être intégrée dès la conception des projets. C’est précisément pourquoi je défends le passage d’une logique de réaction à une véritable culture de l’anticipation.
6. Vous avez construit votre expertise à la croisée de la fonction publique, de la recherche, de la sécurité et des technologies. Est-ce que la cybersécurité nécessite justement de sortir des parcours trop spécialisés et de faire travailler ensemble des profils différents : juristes, ingénieurs, militaires, chercheurs, économistes ou spécialistes du renseignement ?
Tout à fait. La cybersécurité nécessite de croiser les disciplines. C’est même, à mon sens, une condition de réussite.Une cyberattaque n’est jamais uniquement un problème informatique. Il y a évidemment une dimension technique, mais aussi des aspects financiers, géopolitiques, organisationnels et humains.
Un ingénieur va comprendre la vulnérabilité technique. Un juriste va réfléchir au cadre légal. Un spécialiste du renseignement va analyser la menace. Un économiste va en mesurer les conséquences financières. Un décideur public devra, lui, arbitrer.
Si chacun travaille dans son propre silo, nous passons à côté d’une partie du problème.
Mon propre parcours en est finalement une illustration : je suis arrivée à ces questions par la fonction publique, les études juridiques et le management en tant que cheffe de projets. Je me suis ensuite intéressée aux données, notamment comme CIL, en créant une équipe de data managers, puis à la sécurité avec des fonctions de RSSI. J’ai ensuite suivi des formations sur les évolutions technologiques avant de me tourner vers la recherche géopolitique et stratégique à travers mes études de science politique à Assas.
La cybersécurité exige de comprendre la technologie sans être prisonnier de la technologie.
Nous avons besoin de spécialistes, évidemment. Mais nous avons aussi besoin de personnes capables de faire le lien entre les disciplines.
Et c’est précisément ce qui manque parfois dans les organisations : non pas des experts, mais des « traducteurs » capables de faire dialoguer l’expertise technique et la décision stratégique afin d’éclairer les décideurs.
7. On parle beaucoup de la pénurie de compétences dans la cybersécurité, alors que les besoins explosent. Pourquoi les jeunes femmes sont-elles encore trop peu nombreuses dans ces filières ?
Je pense qu’en Occident, on a trop longtemps présenté l’informatique et la cybersécurité comme des domaines naturellement masculins, avec l’image du « mécanicien du numérique » et celle du geek asocial.Le problème est culturel et commence très tôt, avec les représentations que nous donnons aux jeunes filles. On leur présente encore trop souvent les sciences et la technologie comme des domaines réservés à des profils extrêmement scientifiques, alors que les métiers du numérique sont extraordinairement diversifiés.
La cybersécurité a besoin d’ingénieurs et de techniciens, mais aussi de juristes, de chercheurs, de spécialistes du renseignement, de communicants, de managers, de commerciaux, d’analystes et de décideurs.
Il faut donc élargir l’image de ces métiers.
Les femmes y ont évidemment toute leur place, car la cybersécurité demande des qualités qui ne sont absolument pas liées au genre : logique, curiosité, capacité d’analyse, rigueur, imagination, persévérance et aptitude à comprendre des environnements complexes.
Enfin, il ne faut pas attendre que les jeunes femmes se sentent légitimes pour leur ouvrir la porte. Il faut leur montrer qu’elle est déjà ouverte.
8. Votre propre parcours montre qu’il est possible de venir vers ces sujets par des chemins qui ne sont pas exclusivement informatiques. Quel message adresseriez-vous à une jeune femme qui pense devoir être ingénieure ou excellente en mathématiques ?
Je lui dirais très simplement : osez entrer. Il existe mille métiers dans l’informatique.Et c’est justement ce que je voudrais transmettre. Dans les technologies, il faut évidemment des profils extrêmement pointus, mais il faut aussi des personnes capables de comprendre les enjeux, de poser les bonnes questions et de relier les différentes disciplines.
Il ne faut donc pas confondre expertise technique et intelligence du sujet.
Une jeune femme peut devenir ingénieure en cybersécurité si elle le souhaite. Mais elle peut également devenir juriste spécialisée dans le cyber, analyste en renseignement technologique, experte en gouvernance des données, spécialiste des politiques publiques numériques ou chercheuse.
La curiosité et la logique sont parfois les meilleurs points de départ.
Mon propre parcours montre qu’on peut commencer par un métier, reprendre des études, changer de perspective et finir par travailler sur des sujets que l’on n’imaginait pas aborder vingt ans auparavant.
Il n’est jamais trop tard pour apprendre. Et surtout, il ne faut pas avoir peur de penser out of the box, d’innover, de bouleverser les habitudes ni de demander la permission pour se sentir légitime.
9. La cyberattaque de l’été contre les services fiscaux a montré les faiblesses de l’État dans le domaine cyber. Que peut-il faire ?
La première chose que l’État doit faire est de changer de logiciel mental.Une cyberattaque ne doit plus être considérée comme un accident auquel on répond lorsqu’il survient. Elle doit être envisagée comme un risque stratégique permanent.
Les attaques et les fuites de données qui touchent aujourd’hui les services publics montrent que la question n’est plus théorique. L’État concentre des quantités considérables de données et constitue donc une cible particulièrement attractive.
Il faut évidemment renforcer les protections techniques : segmentation des réseaux, authentification forte, chiffrement, supervision, sauvegardes, détection et réponse aux incidents.
Mais, hélas, ce n’est pas suffisant.
Il faut également savoir où se trouvent nos données, qui peut y accéder, quelles technologies nous utilisons, de quels fournisseurs nous dépendons et si nous sommes capables de continuer à fonctionner si l’un de ces fournisseurs disparaît ou devient indisponible.
C’est là que la question de la souveraineté rejoint directement celle de la cybersécurité.
Je pense également qu’il faut sortir de la logique du « toujours plus de normes » et entrer davantage dans une logique de contrôle effectif et de responsabilité.
Enfin, et surtout, l’État doit investir beaucoup plus dans l’anticipation : audits réguliers, exercices de crise, redondance des infrastructures, évolution des systèmes souverains, recherche, formation et recrutement des compétences.
Aujourd’hui, nous réparons après une attaque. Ce qu’il faut apprendre à faire, c’est empêcher qu’elle ne devienne une crise.
Et je terminerai par une question volontairement provocatrice : lorsqu’un État protège insuffisamment les données de ses citoyens, peut-on encore considérer cela comme une simple défaillance informatique ?
À mes yeux, non : c’est une question de sécurité nationale et de confiance démocratique.
Autres articles sur le même thème

Femmes de Tech
Isabelle Thomas - Head of Governance Digital Risk and Compliance chez Decathlon Digital
Mag #36
Lire l'article

Femmes de Tech
Julie Veiler : Responsable de l’offre Marketing SI & Communication chez Inside
Mag #34
Lire l'article

